miércoles, 11 de mayo de 2016

Cortafuegos


¿Que es el gran firewall?¿Quién controla dicho firewall? ¿Para qué?

Es el ataque preventivo contra la posibilidad de un empeoramiento de los factores desestabilizadores, particularmente teniendo en cuenta la sospecha de Pekín de que hay las llamadas organizaciones anti China en Occidente que quieren explotar estos potenciales factores desestabilizadores en China para generarle problemas al régimen.

Está controlado por el gobierno

¿Qué tipo de palabras y webs son censuradas y por qué?

Cibercafé en ChinaTemas considerados como sensibles como todo lo que tenga que ver con "Charter 08", una campaña online para las reformas democráticas lanzada por el disidente Liu Xiabo, nombres de líderes políticos, grupos religiosos prohibidos, la provincia de Xinjiang y sus uigures.

Para ocultar la situación que realmente se vive en el pais, mientras desde la perspectiva exterior o desde la perspectiva occidental es que el régimen del Partido Comunista es estable. Sin embargo, la situación política y social en China es potencialmente inestable.

¿Qué porcentaje y cómo consiguen eludir el gran firewall? ¿Mediante qué aplicaciones?

Aproximadamente un 20% de los usuarios de Internet

Mediante aplicaciones aplicaciones de software libre, de código abierto y redes peer-to-peer


miércoles, 27 de abril de 2016

Instalación de un servidor VPN en Windows2008

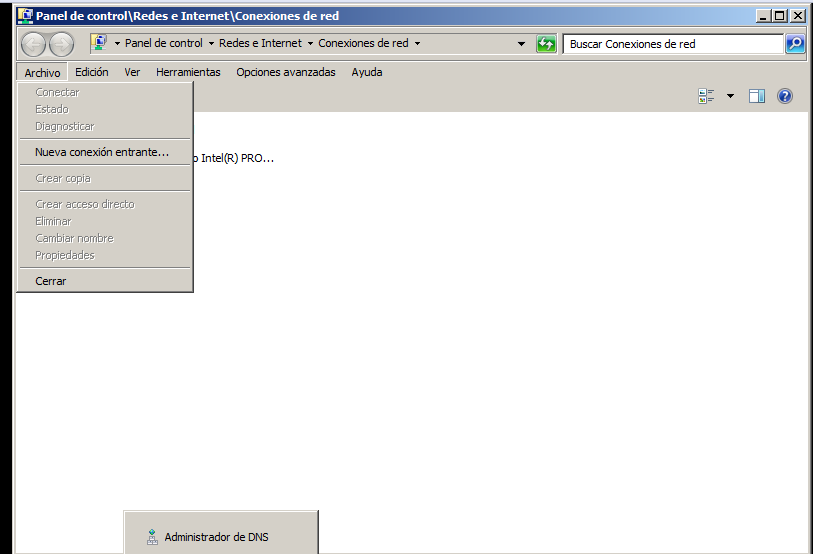
En primer lugar nos dirigimos a conexiones de red, seleccionamos configurar conexión de red y seleccionamos la opción nueva conexión entrante


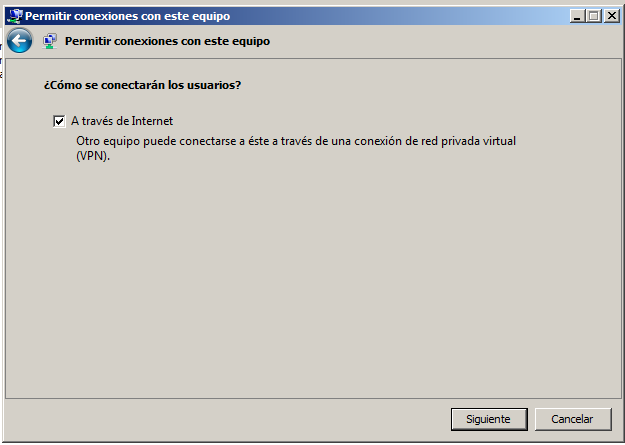
Seleccionamos los usuarios autorizados e indicamos que se hará a través de Internet


Configuramos el protocolo TCP para indicar el rango de IPs


Rangos de IPs


Ahora se configura nuestra VPN y finalizamos el proceso


Podemos apreciar que se ha creado la conexión VPN


jueves, 21 de abril de 2016

Recomendaciones de seguridad en WLAN


Recomendaciones para mejorar la seguridad de WLAN:


  • Asegurar la administra-ción del punto de acceso (AP), por se un punto de control de las comunica-ciones de todos los usua-rios, y por tanto crítico en la red, cambiando la contraseña por defecto. 
  • Aumentar la seguridad de los datos transmitidos: usando encriptación WEP o WAP/WAP2 o servidor Radius, y cambiando las claves regularmente.
  • Cambiar el SSID por defecto y desactivar el broadcasting SSID. Los posibles intrusos tendrán que introducir manualmente el SSID y conocerlo previamente.
  • Realizar una administración y monitorización minuciosa:
    • Desactivar el servidor DHCP, y asignar manualmente en los equipos las direcciones IP. 
    • Activar el filtrado de conexiones permitidas mediante direcciones MAC
    • Establecer un número máximo de dispositivos que pueden conectarse.
    • Analizar periódicamente los usuarios conectados verificando si son autorizados o no.
  • Desconexión de AP cunado no se use
  • Actualizar el firmware del dispositivo, para evitar vulnerabilidades o añadir nuevas funciones de seguridad.

Redes inalámbricas


La tecnología inalámbrica ofrece mucha ventajas  en comparación con las redes tradicionales conectadas por cable.

Ventajas:


  • Capacidad de conec-tarse en cualquier momento y lugar. Es decir, mayor disponibili-dad y acceso a redes.
  • Instalación simple y económica
  • Permite que las redes se amplíen fácilmente, sin limitaciones de conexiones de cableado, por lo que es fácilmente escalable.
A pesar de la flexibilidad y beneficios de la tecnología inalámbrica, existen algunos riesgos y limitaciones. 


Riesgos:


  • Utilizan rangos del espectro de radiofrecuenca (RF) sin costes de licencia por su transmisión y uso. Estos rangos al ser de uso público están saturados y las señales de distintos dispositivos suelen interferir entre sí.
  • Lo más problemático es la seguridad. Permite a cualquier equipo con tarjeta de red inalámbrica interceptar cualquier comunicación de su entorno.
Para tratar estas cuestiones de seguridad se han desarrollado técnicas para ayudar a proteger las transmisiones inalámbricas, por ejemplo la encriptación y al autenticación.

Sistemas de Seguridad en Wlan


Los sistemas de cifrado empleados para autenticación como encriptación en redes inalámbricas son:

  • Sistema abierto (Open System): sin autenticación en el control de acceso a la red, normalmente realizado por el punto de acceso, ni cifrado en las comunicaciones.
  • WEP (Wired Equivalent Privacy): sistema estándar diseñado en la norma básica de redes inalámbricas. Emplea para la encriptación de los mensajes clave de 13 (104 bits) o 5 (40 bits) caracteres, también denominadas ¨WEP 128 o WEP 64 respectivamente. En cuanto a la autenticación existen 2 métodos:
    • Sistema abierto: el cliente no se tiene que identificar en el Punto de Acceso durante la autenticación. Después de la autenticación y la asociación a la red, el cliente tendrá que tener la clave WEP correcta.
    • Clave precompartida: En la autenticación se envía la misma clave de cifrado WEP para la autenticación, verificando y controlando el acceso de esto modo el punto de acceso.
  • WAP o Wi-Fi Protected Access o Acceso Protegido Wi-Fi: creado para corregir las deficiencias de WEP. Se proponen 2 soluciones según el ámbito de aplicación:
    • WPA Empresarial o WPA-Enterprise (grandes empresas): la autenticación es mediante el uso de un servidor RADIUS, donde se almacenan las credenciales y contraseñas de los usuarios de la red.
    • WPA Personal (pequeñas empresas y hogar): la autenticación se realiza mediante clave precompartida de un mod similar al WEP.
Una de las mejoras de WPA sobre WEP, es la implementación del protocolo de integridad de clave temporal (TKIP), que cambia claves dinámicamente a medida que el sistema es utilizado.

Aportando un mayor nivel de seguridad en el cifrado, es posible emplear el algoritmo de cifrado simétrico AES, más robusto y complejo que TKIP, aunque su implementación requiere de hardware más potente, por lo que no se encuentra disponible en todos los dispositivos.

miércoles, 20 de abril de 2016

VPN

VPN: Red privada virtual. Es una tecnología de red que permite una extensión de una red local de forma segura sobre una red pública, como Internet.

Algunas aplicaciones de VPN, son la posibilidad de conectar utilizando la infraestructura de Internet, dos o más sucursales de una empresa, permitir a los miembros de soporte técnico la conexión desde sus casa al centro de trabajo, etc. Para hacerlo  posible de manera segura se debe proporcionar los medios para garantizar la autenticación, integridad y confidencialidad de toda comunicación:
  • Autentición y autorización: se controlan los usuarios y/o equipos y qué nivel de acceso debe tener.
  • Integridad: los datos enviados no han sido alterados. Se utilizan funciones resumen o hash.
  • Confidencialidad: Para que la información que viaja a través de la red pública solo pueda ser interpretada por los destinatarios de la misma.
  • No repudio: Los mensajes tienen que ir firmados.


Básicamente existen tres arquitecturas de conexión VPN:

  • VPN de acceso remoto: Es el modelo más usado. Usuarios o proveedores se conectan con la empresa desde sitios remotos utilizando Internet como vínculo de acceso.
  • VPN punto a punto: Conecta ubicaciones remotas como oficinas, con una sede central de la organización. El servidor VPN, que posee un vínculo permanente a Internet, acepta las conexiones vía Internet provenientes de los sitios y establece el túnel VPN. Mediante la técnica de tunneling se encapsulará un protocolo de red sobre otro creando un túnel dentro de una red.
  • VPN over LAN: Es el menos difundido, pero uno de los más poderosos para utilizar dentro de la empresa. Utiliza la LAN de la empresa, aislando zonas y servicios de la red interna, a los que se les puede añpadir cifrado y autenticación adicional mediante VPN. 
El protocolo estándar que utiliza VPN es IPSEC. Dos de las tecnologías más utilizadas para crear VPNs, en  realidad, son diferentes protocolos o conjuntos de protocolos, PPTP y P2TP.

  • PPTP (Point to Point Tunneling Protocol): Desarrollado por Microsoft. Sencillo y fácil de implementar pero ofrece menor seguridad que L2TP
  • L2TP (Layer Two Tunneling Protocol): Estándar abierto y disponible en la mayoría de plataformas. Se implementa sobre IPSec y proporciona altos niveles de seguridad. Se pueden usar certificados de seguridad de clave pública para cifrar los datos y garantizar la identidad de los usuarios de la VPN.


Comunicaciones seguras

Existen protocolos que emplean comunicaciones cifradas como SSH a través del puerto. Otras alternativas para establecer comunicaciones seguras entre  sistemas cifrando comunicciones a distintos niveles son:


  • SSL y TLS: Se ejecutan en una capa entre los protocolos de aplicación y sobre el protocolo de transporte TCP. Entre otros se emplea a través de puertos específicos con: HTTPS, FTPS, SMTP, POP, etc 

  • IPSEC: Es un conjunto de protocolos cuya función es asegurar las comunicaciones sobre el Protocolo de Internet (IP) autenticando y/o cifrando cada paquete IP en un flujo de datos.

jueves, 14 de abril de 2016

Riesgos potenciales en los servicios de red


TCP/IP es la arquitectura de protocolos que usan los ordenadores para comunicarse en Internet. Emplean puertos de comunicaciones o numeración lógica que se asigna para identificar cada una de las conexiones de red, tanto en el origen como en el destino.

Los servicios de red más habituales tienen asignados los llamados puertos bien conocidos, por ejemplo el 80 para HTTP o web, 21 para FTP, 23 par TELNET, etc.

Rango
Puertos
Servicios sobre puertos bien conocidos


0-1023


Servicios bien conocidos
20 y 21: FTP
22: SSH comunicación cifrada
23: Telnet no cifrado
24: SMTP y 110: POP3
53: DNS
80: HTTP y 443: HTTPS cifrado
137, 138, 139: NetBIOS compartir archivos e impresora y 445: SMB
1024-49151
Registrados

49152-65535
Dinámicos y/o privados


Los distintos sistemas y sus aplicaciones de red, ofrecen y reciben servicios a través de dichos puertos de comunicaciones. A través de un análisis exhaustivo de los puertos podemos asegurar nuestras redes. Éste análisis se puede realizar desde distintos frentes:

  • En una máquina local observando qué conexiones y puertos se encuentran abiertos y qué aplicaciones los controlan.
    • El comando netstat permite ver el estado en tiempo real de nuestras conexiones
    • El cortafuegos o firewall personales son una medida de protección frente a ataques externos.
    • En la administración de red para ver qué puertos y en qué estado se encuentran los de un conjunto de equipos.
      • La aplicación nmap permite el escaneo de puertos, aplicaciones y sistemas operativos, en un rango de direcciones.
      • Los cortafuegos y proxys perimetrales ofrecen protección mediante un filtrado de puertos y conexiones hacia y desde el exterior de una red privada.